Assistant de configuration AppScan 360°
Présentation
Collecte et confidentialité des données
-
L'outil d'aide à la configuration collecte des données opérationnelles et de diagnostic pour valider l'état de préparation de l'environnement et résoudre les problèmes de déploiement. Cela inclut la configuration du système, les versions des outils, l'état du cluster Kubernetes, les vérifications du réseau et les interactions avec le registre.
-
Certains points de données tels que l'hôte/l'utilisateur de la base de données, les règles réseau, les identificateurs de cluster et les nœuds finaux de registre sont considérés comme sensibles car ils peuvent exposer des détails d'infrastructure interne.
-
Bien que les informations d'identification (par exemple, les mots de passe) ne soient pas consignées, les utilisateurs doivent examiner et gérer les journaux générés (par exemple,
prerequisite_check.log) de manière sécurisée et restreindre l'accès de manière appropriée.
Téléchargement et exécution de l'Assistant de configuration
- Télécharger : Accédez à l'utilitaire à partir du référentiel HCL GitHub.
- Remarque : Etant donné que ce référentiel utilise Git LFS, veuillez suivre les instructions de téléchargement spécifiques dans ce guide : Téléchargement de fichiers volumineux à partir du référentiel Setup_Assistant à l'aide de Git LFS.
- Placement : Une fois l'Assistant de configuration téléchargé, placez-le à l'emplacement système où vous souhaitez installer AppScan 360°.
- Autorisations : Assurez-vous que le script est exécutable en exécutant
chmod +x runcheck.sh - Exécution : Démarrez l'utilitaire avec
./runcheck.sh
Modes opérationnels
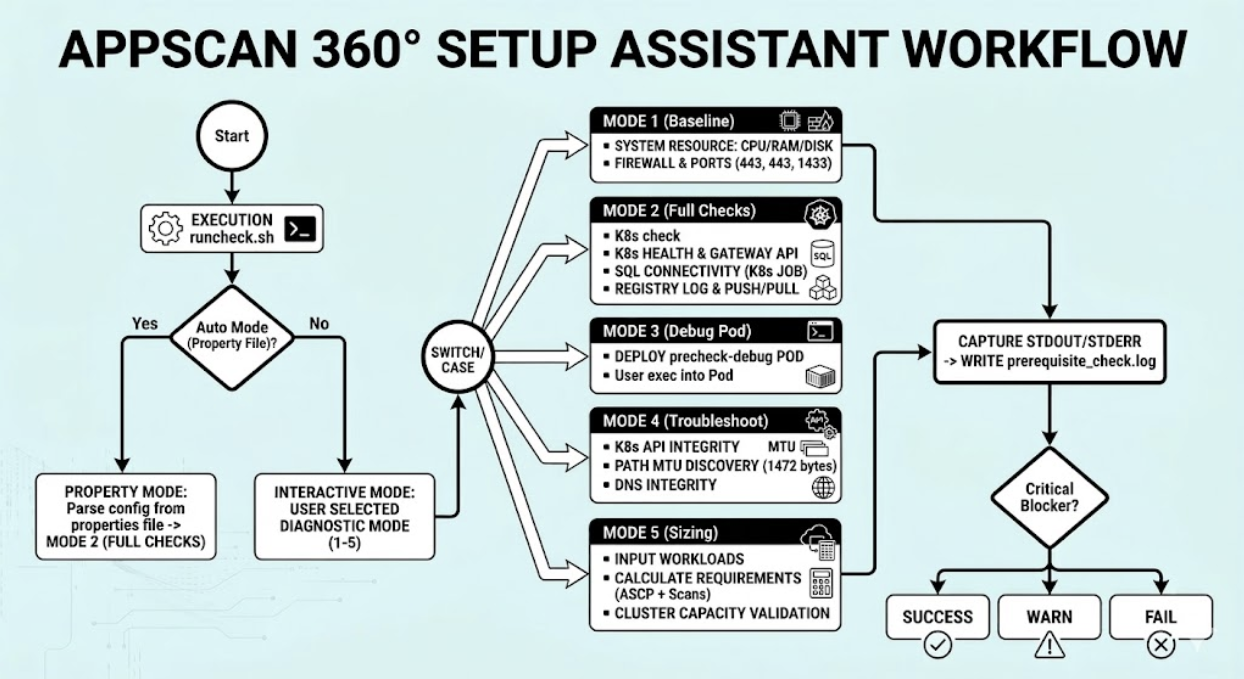
- Mode interactif : Lors de l'exécution, l'utilitaire vous invite avec cinq options de diagnostic spécifiques. Sélectionnez le mode qui correspond au niveau de validation requis.
- Mode géré par les propriétés (automatisé) : Pour exécuter des vérifications sur des variables d'environnement spécifiques sans invite manuelle, placez un fichier
singular-singular.clusterKit.propertiesdans le même dossier que l'utilitaire. L'Assistant extrait automatiquement les données de configuration et valide l'environnement en conséquence,
Explications des différents modes
Mode 1. Validation des ressources système (vérifications de référence)
Ce module évalue la capacité physique et au niveau du système d'exploitation de la machine hôte.
-
Informations sur l'UC : Collecte le nombre de cœurs, l'architecture et les threads par cœur pour garantir que la puissance de traitement répond aux exigences minimales.
-
Mémoire (RAM) : Calcule le pourcentage total de mémoire disponible et d'utilisation actuelle.
-
Espace disque : Surveille la partition racine (/) afin de s'assurer que suffisamment de stockage est disponible pour les journaux et les fichiers binaires.
-
Contrôles de sécurité : Détecte les configurations SELinux ou AppArmor actives qui peuvent nécessiter des ajustements de règle spécifiques pour les charges de travail conteneurisées.
-
Pare-feu locaux : Analyse
iptables,firewalldetUFWpour s'assurer qu'aucune règle locale ne bloque les ports d'application requis. -
Résolution DNS : Identifie les serveurs de noms internes et externes pour confirmer que l'environnement peut résoudre les noms d'hôtes de service.
Mode 2 : Réseau, connectivité et intégrité K8s (vérifications complètes)
Intégrité du cluster Kubernetes
Avant de déployer les composants de l'application, l'outil valide l'état du cluster cible.
-
Accessibilité API : Confirme que le client kubectl peut communiquer efficacement avec le plan de contrôle du cluster.
-
Cert-Manager : Vérifie la présence et l'état des pods
cert-manager, essentiels à la gestion automatisée des certificats SSL/TLS.Infrastructure de stockage : Vérifie l'existence de la classe de stockage StorageClass spécifiée ou des volumes persistants (PV) requis pour la persistance des données.
-
API de passerelle : Valide la présence d'une classe de passerelle GatewayClass afin de s'assurer que le cluster est prêt pour la gestion du trafic.
Tests d'intégration externe
Le programme de validation des tests de connectivité « réels » aux dépendances externes.
-
Registre de conteneur : Effectue un test de cycle de vie complet (connexion, chargement, déploiement et extraction d'une image de test) pour s'assurer que le cluster peut récupérer des images d'application.
-
Connectivité à une base de données SQL : Génère une tâche Kubernetes temporaire pour tenter une connexion active au SQL Server. Cette tâche confirme que les règles réseau et les informations d'identification de la base de données (IP, ID utilisateur et mot de passe) sont correctement configurées.
Mode 3 : Utilitaire Debug Pod
Debug Pod est un outil interactif utilisé lorsque les pré-vérifications réussissent mais que des problèmes d'exécution persistent. Il permet aux administrateurs « d'entrer » dans l'environnement de cluster.
Flux de travaux fonctionnel
-
Ciblage de l'espace de noms : Vous pouvez spécifier un espace de noms personnalisé ou revenir à
default. -
Déploiement : Lance un pod nommé
precheck-debugqui reste actif pendant 3 600 secondes (1 heure). -
Accès interactif : Une fois le pod « prêt », l'outil fournit une commande
kubectl execdirecte pour ouvrir un shell bash à l'intérieur du cluster.
Mode 4 : Outil de dépannage Kubernetes
Ce module effectue des vérifications approfondies de la connectivité et de l'intégrité de l'API pour diagnostiquer les problèmes de communication entre l'hôte et le cluster.
Vérifications d'accessibilité API
-
Fichier binaire et contexte : Vérifie que
kubectlest installé et qu'un contexte de cluster valide est actif. -
Healthz et services : Teste le nœud final brut
/healthzet le servicekubernetesinterne pour s'assurer que le plan de contrôle répond. -
Accès aux ressources : Confirme la possibilité de répertorier les pods dans tous les espaces de noms.
Validation réseau avancée (MTU)
-
Détection d'interface : Identifie automatiquement l'interface réseau par défaut.
-
Détection MTU : Vérifie si l'unité de transmission maximale (MTU) est définie sur 1500 ou plus pour éviter la fragmentation des paquets.
-
Découverte MTU de chemin : Envoie un paquet de 1 472 octets avec le bit « Do Not Fragment » défini pour tester le chemin réseau de bout en bout.
Mode 5 : Vérification du dimensionnement de la configuration
Le module de dimensionnement garantit que votre cluster Kubernetes dispose de ressources matérielles suffisantes (UC et mémoire) pour assumer la charge de travail spécifique en fonction de votre type d'installation et de vos besoins de simultanéité de balayage.
Types d'installation
-
AIO (tout-en-un) : Valide les exigences par rapport à un seul nœud dédié.
-
FF (à part entière) : Additionne la capacité de tous les nœuds du cluster à des fins de validation par rapport aux ressources totales du cluster.
Logique de calcul des ressources
L'outil calcule une référence (ASCP) et ajoute des exigences pour chaque type d'examen simultané :
-
Référence ASCP : Réservation de 10 vCores et de 25 Go de RAM.
-
Exigences d'examen :
-
SAST/SCA : Nécessite 16 Go min. (28 Go enreg.) et 2 vCores min. (4 enreg.) par examen simultané.
-
DAST : Nécessite 3 Go min. (4 Go enreg.) et 2 vCores min. (3 enreg.) par examen simultané.
-
Interprétation des résultats
-
PASS : Le cluster respecte les seuils de ressources recommandés.
-
WARN : Le cluster répond à la configuration minimale requise mais tombe en dessous des niveaux recommandés.
-
FAIL : Le cluster ne répond pas à la configuration minimale requise pour exécuter le nombre demandé d'examens simultanés.
prerequisite_check.log pour une analyse approfondie